Veri Kaybını Önlemek İçin KVKK Uyumlu Yedekleme Stratejileri (2026)
Şirketinizin tüm verilerini bir anda kaybettiğinizi düşünün. Müşteri kayıtları, finansal tablolar, sözleşmeler, e-postalar… Hepsi silindi. Bu senaryo, 2026'da her gün yüzlerce işletmenin başına geliyor.
Veri kaybı yalnızca operasyonel bir aksaklık değil; aynı zamanda ciddi bir hukuki ve mali risktir. KVKK kapsamında kişisel verileri korumakla yükümlü olan şirketler, yetersiz yedekleme altyapısı nedeniyle hem veri kaybına uğruyor hem de ağır idari para cezalarıyla karşılaşıyor.
1. KVKK'nın Yedekleme ile İlgili Yükümlülükleri
6698 sayılı Kişisel Verilerin Korunması Kanunu, veri sorumlularına kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önlemek için teknik ve idari tedbirler alma zorunluluğu getiriyor.
1.1 Madde 12 — Veri Güvenliği Yükümlülükleri
- Kişisel verilerin bulunduğu tüm sistemler düzenli olarak yedeklenmelidir
- Yedek verilere erişim, yalnızca yetkili personelle sınırlandırılmalı ve log kaydı tutulmalıdır
- Bir veri ihlali durumunda KVKK'ya 72 saat içinde bildirim yapılması zorunludur
2. 3-2-1 Yedekleme Kuralı
Sektörün altın standardı: Verilerinizin 3 kopyası (1 üretim + 2 yedek), 2 farklı medya türünde (örn. SSD + bulut), 1 kopyası off-site (fiziksel olarak ayrı konum).
3. Doğru Yedekleme Stratejisi Oluşturma
- Kritik veriler için günlük otomatik yedekleme
- Haftalık tam yedekleme
- Aylık arşiv yedekleme (uzun süreli saklama)
- Yıllık restore testi ile yedeklerin doğrulanması
- KVKK uyumlu veri imha politikası
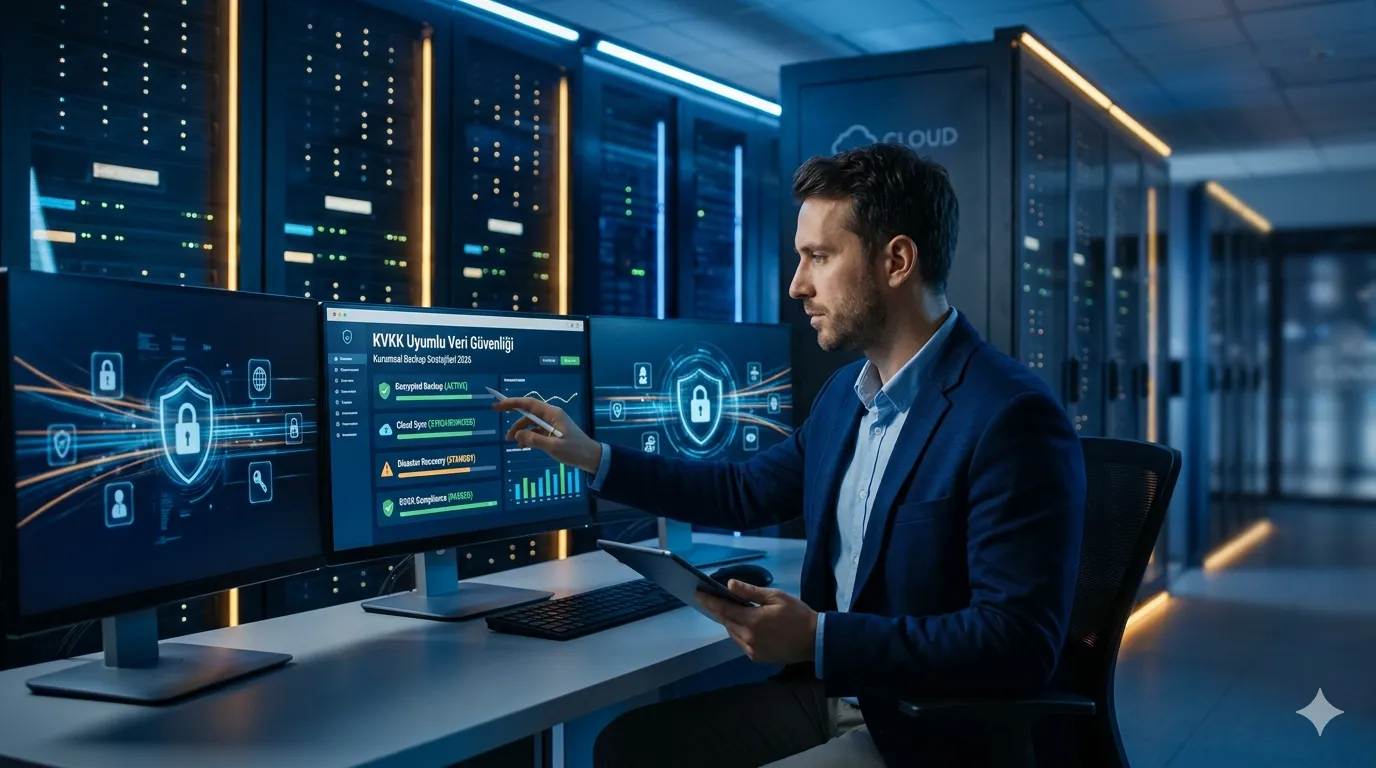
Doğru yedekleme stratejisi ile veri kaybı riskini minimize edebilir ve KVKK uyumluluğunuzu sağlayabilirsiniz.